
ISO認証の維持・運用を、月次で支援します。
認証維持に必要な運用業務
ISO認証の維持では、規程を置いておくだけでは不十分です。審査機関は、リスク評価、管理策の運用、教育、内部監査、マネジメントレビュー、是正処置などが継続的に実施され、記録として説明できるかを確認します。
-
- よくある運用課題
-
- 審査前だけ担当者に作業が集中する
- リスク評価・管理策の見直しが年1回で止まる
- 教育記録、委託先評価、アクセス権棚卸などの証跡が散在する
- 内部監査がチェックリスト消化になり、改善につながらない
- マネジメントレビューのインプット/アウトプットが不足する
- 規格改訂や法令・ガイドライン変更を追い切れない
-
- アウトソーシングで解決すること
-
- 年間計画に基づき、月次で記録を回収・整備
- 複数規格の要求事項を統合し、重複作業を削減
- 監査で説明しやすい証跡パッケージに整理
- 内部監査と是正処置を改善活動として設計
- 経営層に必要な判断材料を見える化
- 最新版・移行対応の確認を定例業務に組み込み
本サービスの位置づけ
-
- 全面代行
- 事務局作業、記録整備、監査準備、審査対応を外部チームが主導します。
-
- 共同運用
- 当社が実務を進め、お客様には承認、意思決定、現場情報の提供をお願いします。
-
- 継続改善
- 不適合や観察事項を単発対応で終わらせず、再発防止まで追跡します。
ISO運用アウトソーシングとは
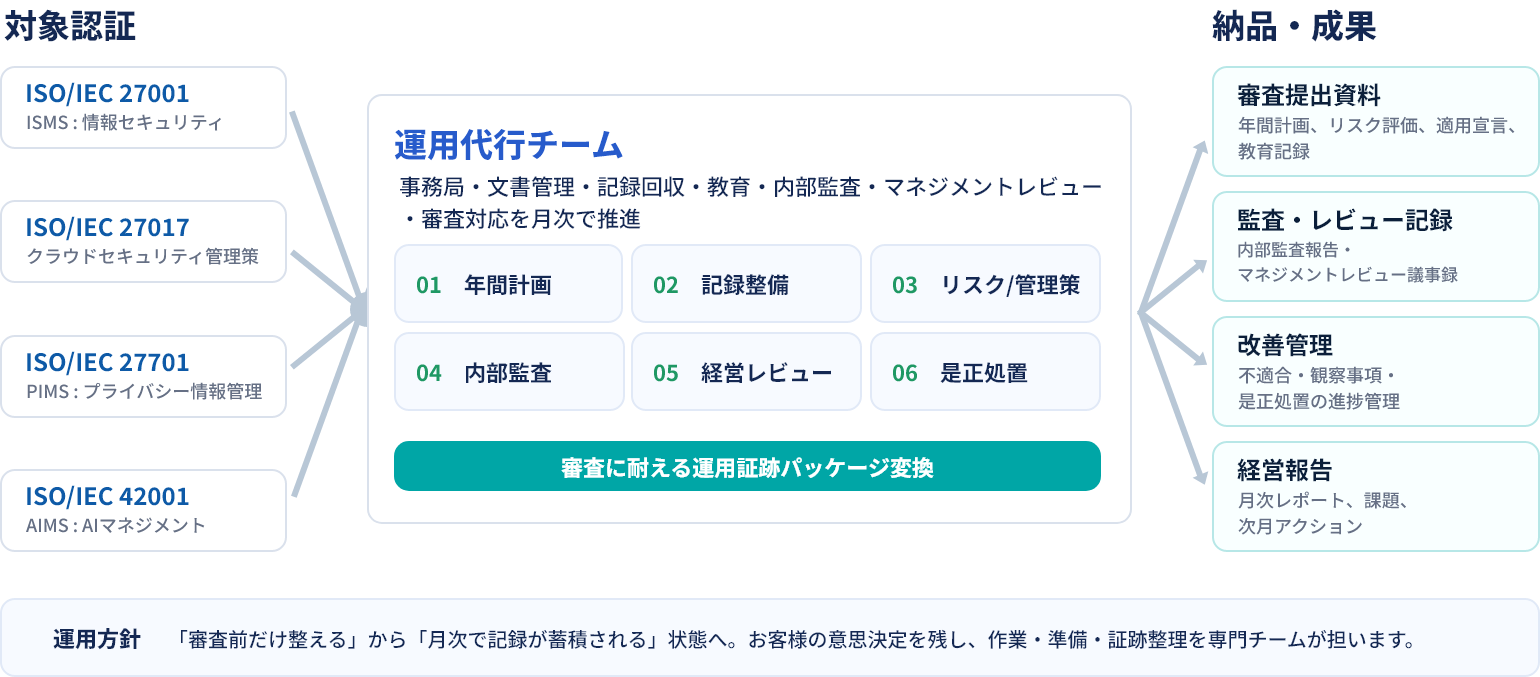
ISO/IEC 27001、27017、27701、42001の認証維持に必要な運用業務を、専門チームが月次で代行・推進するサービスです。記録の確認、定期レビュー、改善事項の管理を継続して行います。新規取得をご検討の方は、ISO27001取得支援をご覧ください。
ISO運用アウトソーシングの全体像
-
- 月次で回す
- 審査前対応ではなく、月次で運用ログと証跡を蓄積します。
-
- 複数規格を統合
- 27001を軸に、クラウド・プライバシー・AIの要求を重複なく整理します。
-
- 審査で説明できる
- 規程、帳票、議事録、監査報告を説明可能な粒度に整えます。
対象規格と統合運用の考え方
情報セキュリティ、クラウド、プライバシー、AIガバナンスは個別に管理すると記録や会議が重複します。本サービスでは、ISO/IEC 27001を基盤に、各規格固有の要求事項を統合管理表へ落とし込みます。
| 規格 | 運用領域 | 審査で見られる主なポイント | 運用上の注意 |
|---|---|---|---|
| ISO/IEC 27001:2022 | ISMS | 情報セキュリティマネジメントシステム。リスク評価、管理策、適用宣言、内部監査、マネジメントレビューが中心。 | ISO/IEC 27001:2022/Amd 1:2024(気候変動追補)も確認対象。 |
| ISO/IEC 27017:2026 | クラウドセキュリティ | クラウドサービス提供者・利用者の管理策を27002ベースで補強。責任分界、構成管理、ログ、仮想化、データ削除等を確認。 | 2026年版が発行済み。国内認証基準の移行期間と認証機関の審査予定を確認。 |
| ISO/IEC 27701:2025 | PIMS | プライバシー情報マネジメントシステム。PII管理者/処理者の責任、個人情報処理、同意、委託先、権利対応を整備。 | 2019版は取下げ済み。既存認証の移行期限・審査条件を確認。 |
| ISO/IEC 42001:2023 | AIMS | AIマネジメントシステム。AI利用/提供のリスク、影響評価、監視、透明性、説明責任、ライフサイクル管理を整備。 | AI利用棚卸、AIリスク評価、AI方針・責任体制の証跡化が重要。 |
統合運用で削減できる重複
-
- 文書管理
- 方針、適用範囲、組織体制、役割責任を共通化し、固有要求だけを別紙管理。
-
- リスク評価
- 情報資産、クラウド、個人情報、AIシステムを同一台帳で関連づけて評価。
-
- 監査・レビュー
- 内部監査・マネジメントレビューを一体化し、規格別の確認ポイントを補足。
サービス提供範囲
認証維持に必要な実務を、年間計画、月次運用、年次審査対応の3階層で代行します。お客様は意思決定、現場情報の提供、経営判断に集中できます。
-
- ISO事務局代行
- 年間計画、会議設定、課題管理、審査スケジュール、証跡回収の進捗を管理します。
-
- リスク・管理策運用
- リスクアセスメント、リスク対応計画、適用宣言書、管理策の有効性確認を更新します。
-
- 目標/KPI管理
- セキュリティ・プライバシー・AIガバナンス目標を設定し、予実と改善状況を月次で確認します。
-
- 文書・記録管理
- 評価、アクセス権棚卸などを審査向けに整理します。
-
- 内部監査
- 規格要求事項と業務実態に基づく監査計画・チェックリスト・報告書を作成し、改善につなげます。
-
- マネジメントレビュー
- 必要インプットを収集し、経営判断、指示事項、アウトプットを議事録化します。
-
- 教育・訓練
- 事務局・管理者・従業員向け研修、理解度確認、受講記録、未受講者フォローを支援します。
-
- 外部審査対応
- 審査準備、想定Q&A、当日同席、指摘事項の整理、是正処置計画の作成まで支援します。
-
- 法令・ガイドライン確認
- 関連法令、契約要求、業界ガイドライン、規格改訂情報を確認し、必要な文書改訂につなげます。
対象外・注意事項
- 認証取得・維持の最終判断は審査機関が行うため、審査合格を保証するものではありません。
- 経営判断、リスク受容、法的判断、審査機関への正式回答はお客様の責任で実施します。
- 審査費用、認証登録料、出張旅費、外部システム利用料、法律専門家による助言は別途です。
年間運用モデル
ISOの運用は、月次で証跡を積み上げ、四半期で有効性を確認し、年次で内部監査・マネジメントレビュー・外部審査に接続する設計が重要です。
年間運用カレンダー(例)
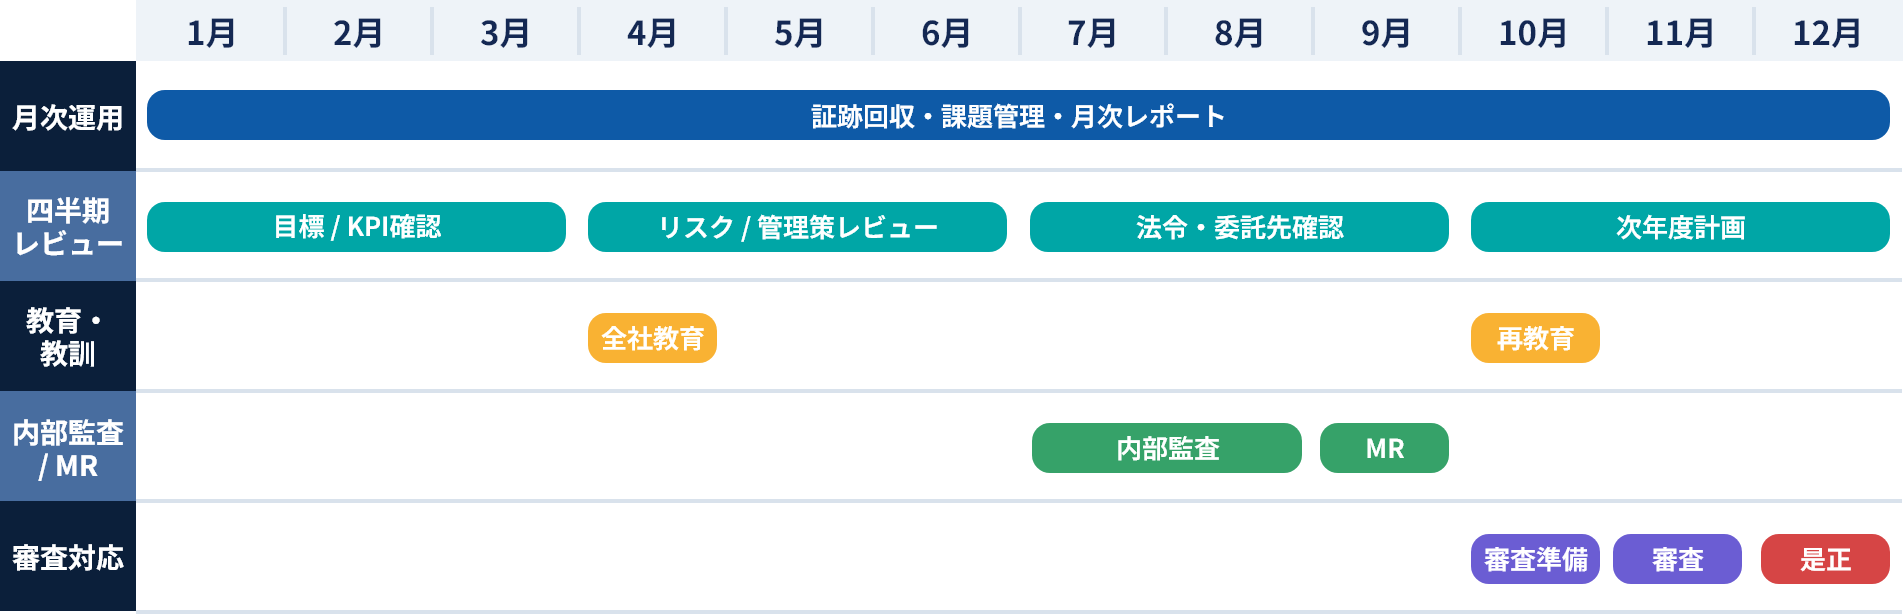
月次の記録確認、四半期の見直し、年次の監査・審査対応を、年間計画に沿って進めます。
認証維持のPDCA運用モデル
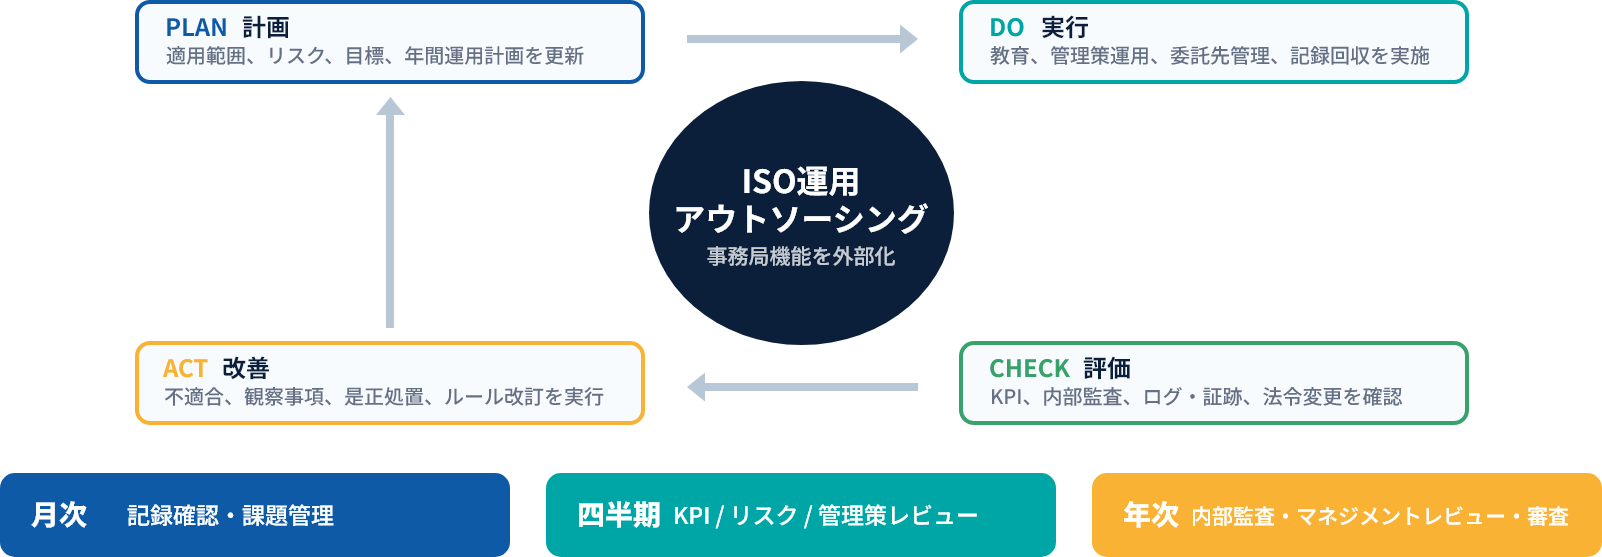
計画・実施・評価・改善を繰り返し、運用上の課題を次の計画に反映します。
導入の流れ
現在の認証状況と前回審査の指摘を起点に、必要な運用設計と成果物を確定します。既存文書を活かし、過剰なルールを増やさずに実務で回る状態を作ります。
導入から運用安定化までの流れ
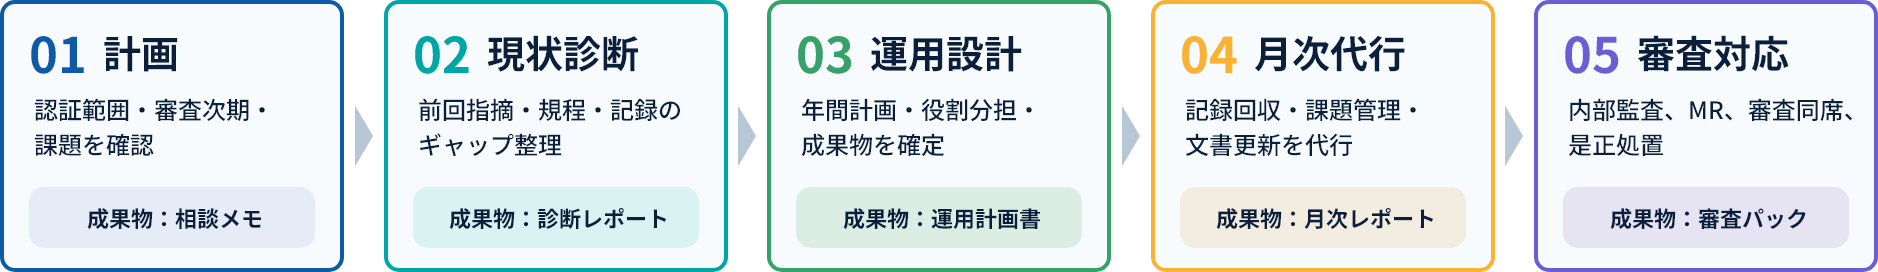
最短で「翌月から月次運用」を開始できるよう、前回審査報告書・認証登録証・規程/帳票一式をもとに初期診断を行います
-
- ご用意いただく資料
- 認証登録証、前回審査報告書、規程/帳票一式、組織図、適用範囲、リスク評価表など
-
- 初回診断の確認観点
- 文書の最新版、未完了の是正処置、内部監査/MRの実施状況、教育・委託先・アクセス権証跡
-
- 開始後の定例運用
- 月次定例、課題台帳、証跡回収、次月アクション、審査までの逆算スケジュール
料金プラン
対象規格数、対象拠点数、従業員数、審査時期、既存文書の整備状況により変動します。下記は支援範囲ごとの料金目安です。正式なお見積りは、現在の運用状況と必要な作業を確認してご提示します。
| プラン | 位置づけ | 参考料金(税別) | 主な内容 | おすすめ対象 |
|---|---|---|---|---|
| Starter | 単一規格の運用安定化 | 月額 120,000円〜 | 月次定例、年間計画、記録チェック、審査準備助言 | ISO/IEC 27001単体など、既に運用が概ね回っている企業 |
| Standard | 複数規格の事務局代行 | 月額 150,000円〜 | 月次運用、文書/記録整備、目標管理、内部監査・MR支援、審査準備 | 27001+27017/27701/42001のいずれかを維持する企業 |
| Full Outsourcing | 認証維持の全面アウトソーシング | 月額 250,000円〜 | 事務局代行、証跡回収、内部監査、MR、審査同席、是正処置、規格改訂確認 | 27001・27017・27701・42001を統合運用したい企業 |
| Spot | 更新審査・サーベランス集中支援 | 150,000円〜 / 回 | 短期ギャップ診断、審査資料整備、想定Q&A、指摘事項の是正計画 | 審査直前の資料不足・前回指摘の未完了がある企業 |
費用に含まれないもの
-
- 別途見積となる主な費用
-
- 審査機関の審査費用・登録料
- 現地訪問が必要な場合の交通費・宿泊費
- eラーニング、GRCツール等の外部システム費
- 大規模な規程再構築・新規認証取得プロジェクト
-
- 金額が変動する条件
-
- 対象規格数・拠点数・部署数・従業員数
- クラウド/個人情報/AI利用範囲の広さ
- 前回審査指摘の量と未完了状況
- 内部監査を当社が実施する範囲
主な成果物と役割分担
アウトソーシングでは、外部チームが作業を主導しながら、お客様が最終承認と現場情報の提供を行う分担が最も安定します。
| 成果物 | 内容 | 役割分担 |
|---|---|---|
| 年間運用計画 | 審査月から逆算した月次・四半期・年次タスク計画 | 当社作成 / お客様承認 |
| 統合要求事項・管理策台帳 | 27001/27017/27701/42001の要求事項と証跡を紐づけ | 当社作成 / 共同レビュー |
| リスクアセスメント・対応計画 | 情報資産、クラウド、個人情報、AI利用を含むリスク評価 | 当社更新 / お客様判断 |
| 目標/KPI管理表 | 目標、実績、未達理由、改善策を月次で整理 | 当社集計 / お客様確認 |
| 教育記録・理解度確認 | 対象者、受講状況、未受講フォロー、理解度テスト | 当社運用 / お客様周知 |
| 内部監査報告書 | 監査計画、チェックリスト、指摘、改善提案 | 当社実施・作成 / 共同確認 |
| マネジメントレビュー議事録 | インプット、経営判断、指示事項、アウトプット | 当社ドラフト / 経営層決定 |
| 審査対応パッケージ | 提出資料、想定Q&A、指摘事項管理、是正処置計画 | 当社準備 / 共同対応 |
役割分担の原則
-
- 当社が主担当
- 運用計画、タスク管理、文書・帳票更新案、証跡整理、監査資料化、改善管理。
-
- お客様が担当
- 経営判断、リスク受容、最終承認、現場情報の提供、社内周知、規程の実施。
-
- 共同対応
- 内部監査、マネジメントレビュー、外部審査、指摘事項への回答・是正処置。
よくある質問(FAQ)
- 既存の規程や帳票はそのまま使えますか?
- 原則として既存文書を活かします。審査で説明しにくい箇所、規格改訂に合わない箇所、実態と乖離した箇所のみ改訂案を作成します。
- ISO/IEC 27001以外の規格もまとめて運用できますか?
- 可能です。27001を基盤に、27017、27701、42001の固有要求事項を統合管理表で整理し、監査・レビューを一体化します。
- 審査当日の同席は可能ですか?
- 可能です。オンラインまたは現地で、資料提示、回答方針の整理、指摘事項の確認、是正処置方針の作成を支援します。
- 審査直前からでも依頼できますか?
- 可能です。ただし、記録不足が大きい場合は、短期支援としてギャップ診断、必要証跡の優先整理、是正計画の作成から開始します。
ISO27017:2026への移行は、新規格移行支援でご案内しています。適用する規格の版と審査予定を確認し、必要な文書・運用の見直しを支援します。

