

セキュリティ監査サービス
セキュリティ監査とは
情報を守るためのルールと実際の対策を確認し、
不足と改善の優先順位を明らかにすることです。
社内規程や取引先が求める基準に照らして、文書・担当者への聞き取り・システム設定から確かめます。
対応可能な監査基準
監査の目的や取引先からの要求に応じて、
下表の各種基準に基づく内部監査を実施します。
監査計画の作成から、文書・設定・運用記録の確認、結果の報告、改善状況の確認まで対応します。
| 対応する基準 | 内部監査で確認すること | このような場面に |
|---|---|---|
| SCS評価制度★3★4サプライチェーンの対策評価 | 制度が求める対策を実施しているか。自己評価の回答と、規程・設定・運用記録が一致しているかを確認します。 |
|
| SOC 2 Type 2Trust Services Criteria(TSC) に基づく内部監査 |
アクセス管理や変更管理などの対策が、対象期間を通じて継続して実施されているかを、運用記録から確認します。 |
|
| ISO/IEC 27001情報セキュリティの管理体制 | 情報セキュリティの管理体制と対策が、規格や自社のルールに沿って運用されているかを確認します。 |
|
| NIST SP 800-171CUIの保護に関する要求事項 | 契約で指定された版に沿って、CUI(管理対象非機密情報)を保護する対策、システムの設定、運用記録を確認します。 |
|
| NIST CSF 2.0サイバーリスク管理の枠組み | 組織の方針づくりから事故後の復旧まで、6つの機能に沿って現在の対策と目標との差を確認します。 |
|
| CIS Controls v8.1具体的なセキュリティ対策 | 資産管理、権限管理、脆弱性への対応など、対象環境に必要な対策が実施されているかを確認します。 |
|
| 取引先独自基準指定のチェックリスト・様式 | 取引先のチェックリストに沿って、回答内容を裏付ける文書・記録・システム設定を確認します。 |
|
適用する基準の版、対象部門・システム、確認する期間は、監査の目的と取引先の要求に合わせて決定します。複数の基準をまとめて確認することも可能です。
当社は内部監査と評価・審査に向けた準備を実施します。SCS制度上の正式な確認・評価は所定の確認責任者・評価機関が、SOC 2報告書の発行は独立した監査人が担います。
監査はどのように進むのか
1実態を調べる
- ルール規程・手順・役割分担
- 運用実施記録・担当者の説明
- 設定利用権限・ログ・保護設定
2基準と照合する
求められる対策が
実行されているか?
記録や設定などの根拠とともに確認
3改善につなげる
- できている点
- 不足している対策と根拠
- 改善の優先順位
具体例で見る監査
説明用の例テーマを選ぶと、確認する基準から改善までの流れをご覧いただけます。
退職した人のアカウントが、使えるままになっていないか?
- 1確認する基準退職日に利用を停止
社内のアカウント管理ルールを確認します。
- 2実際に調べる名簿と設定を照合
退職者一覧、利用者一覧、削除申請の記録を確認します。
- 3問題を発見退職者のIDが有効
利用を停止したことを示す記録もありません。
- 4改善を提案停止と手順の見直し
対象IDの停止、退職時の連絡手順、定期的な確認を提案します。
「ルールがあるか」に加え、実際のアカウントと記録を照合することで、対応漏れが分かります。
バックアップから、必要なデータを復元できるか?
- 1確認する基準取得と復元確認を実施
対象データ、取得頻度、復元確認のルールを確認します。
- 2実際に調べる設定と実施記録を確認
実行ログ、保存先、復元テストの記録を確認します。
- 3問題を発見復元した記録がない
取得は成功していても、復元できるかは未確認です。
- 4改善を提案復元確認と定期点検
復元テストを計画し、結果と所要時間を記録する運用を提案します。
取得の成功ログと復元確認の記録を分けて確認し、事業の復旧に必要な準備を明らかにします。
委託先との契約に、情報の扱いと事故時の連絡が定められているか?
- 1確認する基準委託時の条件を合意
情報の取扱い、再委託、事故時の報告に関する基準を確認します。
- 2実際に調べる台帳・契約・評価を照合
委託先一覧、契約内容、定期評価の記録を確認します。
- 3問題を発見事故時の連絡が未合意
連絡先や報告期限を、双方で確認した記録がありません。
- 4改善を提案条件と連絡体制を整備
報告条件の合意、連絡先の登録、定期的な見直しを提案します。
契約書と実際の管理記録を照合し、事故が起きたときに連絡・対応できる状態かを確認します。
監査報告書 + 改善計画をお渡しします
取引先への説明、社内での対策の優先順位付け、担当者への作業依頼に活用できます。
なぜ今、セキュリティ監査が必要か
IPAの2026年版10大脅威では、ランサム攻撃、サプライチェーン/委託先、AI利用リスク、脆弱性悪用など、取引継続に直結するテーマが上位に並んでいます。
情報セキュリティ10大脅威 2026[組織]を基にした監査優先テーマ
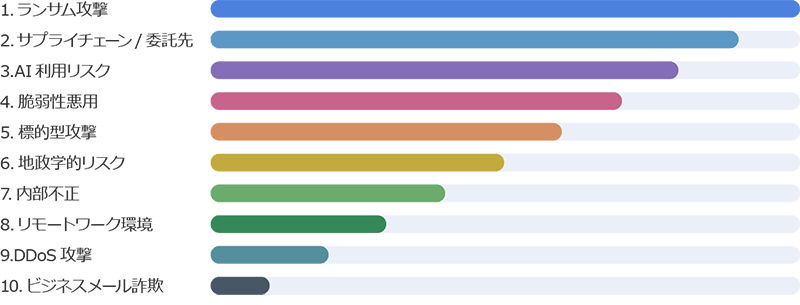
出典:IPA「情報セキュリティ10大脅威 2026」を基に作成。監査観点として、ランサム攻撃、サプライチェーン、AI利用リスク、脆弱性管理を重点化。
- 監査で優先すべき観点
- ランサム攻撃対策、委託先管理、脆弱性管理、ログ監視、インシデント対応、AI利用管理は、単独の技術対策ではなく、方針・役割・運用証跡・継続改善と結び付けて確認します。
セキュリティ監査で解決する課題
従来型の「チェックリストに回答するだけ」の監査では、実態把握・改善優先度・取引先説明が不十分になりがちです。
課題
- 証跡が散在
- 規程・チケット・ログが部署ごとに分断
- 取引先要求が重複
- 発注元ごとに異なるチェックリストに疲弊
- 自己評価が主観的
- 「できている」の根拠を示しづらい
- クラウド設定が不透明
- ID、権限、ログ、バックアップの実態が見えない
- 委託先管理が弱い
- 再委託、SLA、事故時連絡の確認が不足
- 是正計画が続かない
- 監査後の改善が担当者任せで止まる
監査アプローチ
- 1基準統合
- SCS / NIST / 独自基準を統合チェックシート化
- 2証跡台帳
- 提出できるエビデンスを一覧化し不足を明示
- 3リスク評価
- 発生可能性・影響度・取引影響で重要度を判定
- 4改善ロードマップ
- 優先順位と期限を定めた改善計画を作成
監査結果は、取引先への回答、社内の改善計画、経営層への報告に活用できます。
- セキュリティ遵守度を高める教育・訓練が場当たり的で、実効性を説明できない。
- ISO 27001やPマーク維持のための形式的な監査記録にとどまり、サプライチェーン要求への説明力が不足している。
- 情報セキュリティ管理部門やCISO補佐機能がなく、取引先からの回答要求が担当者任せになっている。
- 自社・グループ会社・委託先のセキュリティ水準を、共通の基準で比較・管理できていない。
サービスと監査対象
SCS評価制度の★3・★4、SOC 2 Type 2、ISO/IEC 27001等に基づく内部監査を実施します。適用する基準と対象範囲に合わせて、監査計画、確認項目、必要な文書・記録を整理します。
制度対応・準拠性レビュー・取引先監査・技術検証を、必要な範囲だけ組み合わせて提供します。
- 1SCS ★3 専門家確認支援
- 自己評価、証跡台帳、経営層宣誓、専門家レビューの準備。
- 2SCS ★4 模擬監査・技術検証準備
- 第三者評価・技術検証に備えたギャップ分析、証跡整理、是正支援。
- 3NIST SP 800-171 準拠性レビュー
- CUI範囲、SSP、PoA&M、管理策実装状況をE/I/T方式で評価。
- 4取引先フレームワーク カスタム監査
- NIST CSF、CIS Controls、ISO 27001、SOC 2等の要求へマッピング。
- 対応方針
- 取引先から指定された様式がある場合は、その様式に合わせて監査結果を整理します。指定様式がない場合は、弊社標準のチェックシート・証跡台帳・改善計画テンプレートを使用します。
監査対象範囲
セキュリティ監査は、ITシステムだけではなく、関連する資産、業務プロセス、委託先、運用証跡までを対象とします。
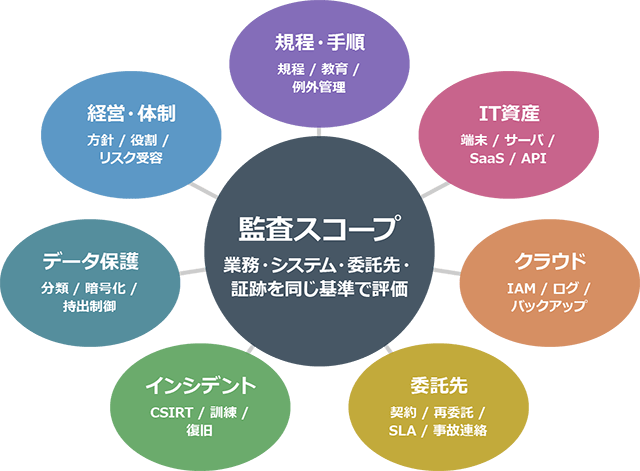
| 領域 | 主な確認項目 | 主な証跡例 |
|---|---|---|
| 組織・体制 | 責任者、役割分担、リスク受容、経営層レビュー | 組織図、委員会議事録、リスク台帳 |
| 規程・手順 | 情報分類、アクセス管理、委託先管理、例外管理 | 規程、手順書、例外承認記録 |
| 技術運用 | ID管理、ログ、脆弱性、バックアップ、端末管理 | 設定画面、ログ、チケット、診断結果 |
| 委託先管理 | 契約、SLA、再委託、事故時連絡、定期評価 | 契約書、質問票、評価結果、是正記録 |
SCS評価制度 ★3・★4 監査支援
★3の専門家確認付き自己評価、★4の第三者評価に向けて、要求事項との差分確認、証跡整備、模擬監査、改善計画の作成を支援します。制度上の正式な確認・評価は、要件を満たす確認責任者・評価機関が行います。
適用範囲と必要な手続きは、IPAが公開する制度の要求事項・評価基準に沿って確認します。
★3 専門家確認付き自己評価
- 1自己評価記入
- 2証跡台帳
専門家
レビュー - 3経営層宣誓
- 4事務局提出・
登録
★4 第三者評価・技術検証
- 1自己評価記入
- 2評価機関へ
依頼 - 3第三者評価・
技術検証 - 4報告書・
登録申請
- 弊社支援
- 要求事項の解釈 / ギャップ分析 / 証跡台帳 / 模擬監査 / 技術検証準備 / 是正計画 / 報告会
| 区分 | 公表されている評価スキーム | 弊社支援内容 |
|---|---|---|
| ★3 | セキュリティ専門家による確認を経た自己評価。経営層による自己適合宣誓を含めて事務局へ提出。 | 要求事項解釈、自己評価レビュー、証跡台帳作成、経営層向け説明、提出前チェック。 |
| ★4 | 評価機関による第三者評価および技術検証。評価報告書を受け、事務局へ登録申請。 | 模擬監査、技術検証準備、証跡レビュー、改善計画、評価機関対応のQ&A整理。 |
NIST SP 800-171 準拠性レビュー
契約・取引先要求に応じてRev.2/Rev.3を確認し、CUIの範囲、SSP、PoA&M、管理策実装状況をレビューします。
CUIを扱うシステム・組織について、NIST SP 800-171/171Aの考え方を基準に、文書・インタビュー・テストで実装状況を確認します。
- 1CUI範囲確定
- 対象情報・システム・委託先を明確化
- 2SSP確認
- システムセキュリティ計画書をレビュー
- 3管理策評価
- 適用版の要求事項ごとに実装状況を確認
- 4証跡確認
- 文書・ログ・画面・チケットを照合
- 5PoA&M
- 未対応事項の改善計画を作成
評価方法: Examine / Interview / Test
- Examine
- 文書・設定・ログ・契約・チケットなどを確認
- Interview
- 経営層、CISO、IT、業務担当者へ運用実態をヒアリング
- Test
- サンプル抽出、アクセス権、ログ、バックアップ、設定値を実地確認
- レビューの
ポイント - NIST SP 800-171Aは、評価手順と方法論を示しており、評価の深さ・範囲に応じて柔軟にカスタマイズできます。本サービスでは、Examine / Interview / Testの考え方を用いて、実装状況と証跡の整合性を確認します。
取引先フレームワーク監査
お客様の取引先が採用するサイバーセキュリティフレームワークに基づき、監査項目、証跡要求、判定基準、回答文言を設計します。
取引先が独自のチェックリスト、海外規格、クラウド評価基準を採用している場合も、要求事項を監査項目として整理し、レビューします。
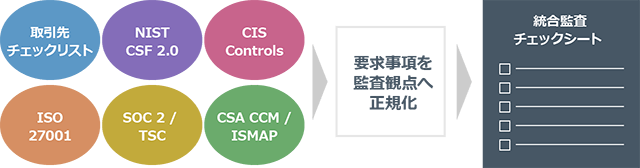
- 重複削減
- 同じ証跡で複数基準へ対応
- ギャップ明確化
- 未対応・部分対応・証跡不足を分離
- 回答品質向上
- 取引先へ説明できる根拠を整備
- 継続改善
- 年度更新・再監査に使える台帳化
- 発注元向け
- 委託先評価チェックリストの設計、回答レビュー、重要委託先への監査、リスク格付け。
- 受注側向け
- 取引先要求への回答支援、証跡パッケージ整備、改善計画、監査前リハーサル。
- グループ会社向け
- 国内外拠点の共通監査、拠点別ギャップ、成熟度比較、改善KPI設計。
- クラウド/SaaS向け
- CSA CCM、SOC 2、ISMAP、ISO 27017等を参考に、クラウド固有の責任分界と証跡を確認。
監査方法と判定基準
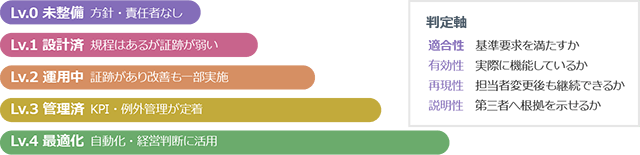
文書、担当者へのヒアリング、設定・運用記録の照合により、要求事項への適合状況を確認します。
判定区分と確認例
| 判定 | 意味 | 例 |
|---|---|---|
| 適合 | 要求事項を満たし、証跡も確認できる。 | アクセス権レビューが定期実施され、承認記録が残っている。 |
| 部分適合 | 仕組みはあるが範囲・証跡・頻度に不足がある。 | 一部システムのみログ保全、棚卸対象にSaaSが含まれない。 |
| 不適合 | 要求事項に対する仕組み・証跡が不足。 | 委託先評価の実施記録がない、権限棚卸が未実施。 |
| 観察事項 | 直ちに不適合ではないが改善が望ましい。 | 規程の用語が古い、例外管理が担当者依存。 |
導入から報告までの流れ
監査目的と提出先を明確にし、必要な証跡と担当者を事前に整理することで、短期間で実効性のある監査を実施します。
最短2〜4週間の簡易診断から、8〜12週間の包括監査まで、目的と範囲に応じて設計します。
- 1キックオフ
- 目的・基準・範囲・体制を合意
- 2要求事項整理
- SCS/NIST/取引先要求を監査項目化
- 3証跡収集
- 規程・ログ・設定・契約・チケットを収集
- 4インタビュー/実査
- 運用実態とサンプルを確認
- 5ギャップ評価
- 重要度・リスク・是正難易度を判定
- 6報告会/改善計画
- 報告書、証跡台帳、ロードマップを提示
各フェーズで確認する証跡と担当者を明確化し、監査対応の属人化・やり直しを防止します。
- 標準期間
- ライト診断は2〜4週間、SCS ★3支援は4〜6週間、NIST/SP800-171レビューは6〜10週間、SCS ★4・取引先包括監査は8〜12週間が目安です。
成果物・納品物
監査結果は、取引先提出、経営層報告、次回監査、継続改善に再利用できる形式で納品します。
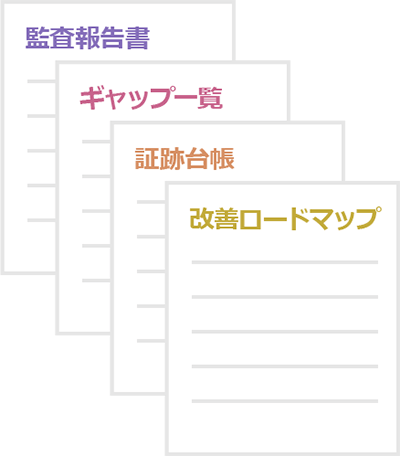
指摘事項ごとに根拠資料、影響、推奨対応、担当者、期限を記載します。
- Executive Summary
- 経営層向けに重大リスク・取引影響・対応優先度を要約
- 監査チェックシート
- 要求事項、判定、根拠、責任者、是正期限を一覧化
- 証跡台帳
- 提出可能な証跡と不足証跡を管理
- リスクヒートマップ
- 重大度・発生可能性・残存リスクを可視化
- 改善ロードマップ
- 0/60/90日、180日以降の対応計画
- 報告会資料
- 取引先・経営層への説明に使えるスライド型要約
- 監査報告書:全体評価、重要リスク、判定、根拠、経営層向け要約。
- 監査チェックシート:要求事項、判定、コメント、証跡リンク、担当、期限。
- 証跡台帳:提出可能な証跡、不足証跡、更新頻度、管理責任者。
- 改善ロードマップ:優先度、実施順序、必要リソース、完了条件。
監査結果の可視化
評価結果の見える化イメージ
指摘事項は「件数」だけでなく、リスク、証跡不足、改善優先度、対象領域別の成熟度として可視化します。
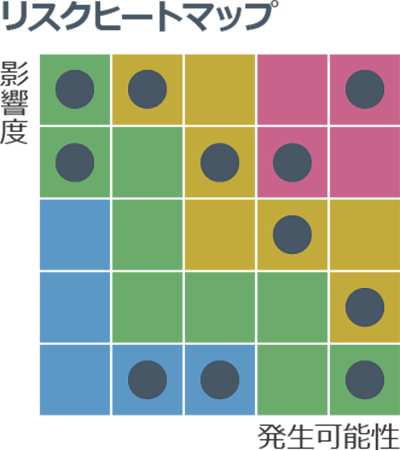
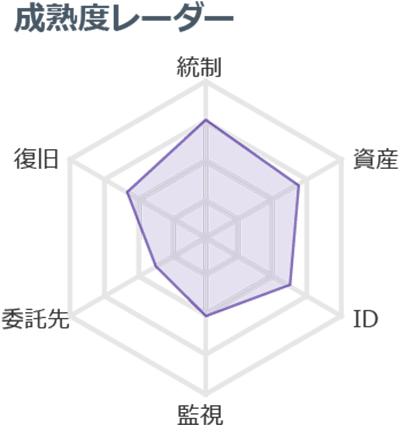
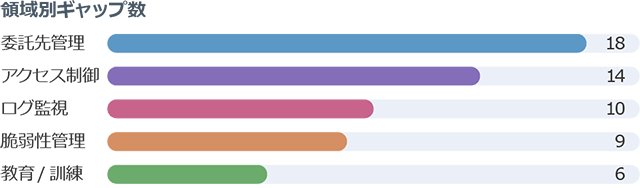
報告書では、指摘事項ごとに「要求事項」「現状」「根拠」「リスク」「推奨対応」「担当」「期限」を紐づけて管理します。
- 経営層向け
- 重大リスク、取引影響、予算・人員の判断材料を1〜2ページに要約。
- 実務担当向け
- 要求事項、証跡、是正期限、担当者まで追跡できる一覧を提供。
- 取引先向け
- 提出を想定した回答文言、根拠資料、改善予定の説明を整理。
- 次回監査向け
- 証跡台帳と改善履歴を残し、次回の準備工数を削減。
監査後フォローアップ
監査で検出したギャップを放置せず、短期是正・中期整備・継続改善に分解して改善を支援します。
監査後の改善ロードマップ例
監査結果をもとに、短期で是正すべき事項と、中長期で仕組み化すべき事項を切り分けます。
-
- 0-30日重大リスクの即時是正
-
- MFA/権限棚卸
- バックアップ確認
- 取引先回答の補強
-
- 31-60日運用証跡の整備
-
- ログ保全手順
- 委託先台帳
- 教育記録
-
- 61-90日制度・監査対応
-
- SCS/NIST証跡台帳
- 経営層レビュー
- 模擬監査
-
- 90日以降継続改善・自動化
-
- KPI定例化
- 監視/脆弱性管理
- 再監査
改善計画は「誰が・いつまでに・どの証跡で完了を示すか」まで定義し、フォローアップ監査で確認します。
- 重大リスクは即時対応:MFA、公開設定、バックアップ、脆弱性、特権ID、ログ保全など。
- 制度対応は証跡台帳化:SCS/NIST/取引先要求に対して、提出可能な根拠を維持。
- 再監査で定着確認:是正完了の証跡を確認し、残存リスクと次期対応を整理。
追加オプション
監査で明らかになった課題に応じて、技術検証、教育、訓練、規程改訂、SOC 2レディネスなどを組み合わせます。
- 脆弱性診断
- Web / ネットワーク / クラウド設定の技術確認
- クラウド設定レビュー
- IAM、ログ、暗号化、バックアップ、公開設定
- サプライヤー監査
- 委託先質問票、証跡レビュー、リスク格付け
- 教育・訓練
- 役職別教育、標的型メール訓練、管理者研修
- インシデント演習
- 初動、報告、顧客連絡、復旧判断の机上演習
- SOC 2レディネス
- Trust Services Criteriaの準備・証跡整備
- 規程改訂
- 情報セキュリティ方針、委託先管理、例外管理
- ダッシュボード化
- 是正状況、証跡更新、KPIを継続管理
追加支援の対象・実施方法・成果物は、お見積り時に確認します。
- SOCレポートに関する位置づけ
- SOC 2 Type 2に向け、TSCに基づく内部監査、運用記録の確認、改善支援を実施します。SOC 2報告書の発行は、独立した監査人が行います。
料金プラン
監査目的、対象範囲、対象システム数、証跡量、オンサイト有無に応じて個別見積りします。
対象範囲、拠点数、対象システム数、証跡量、オンサイト有無により個別見積りします。下記は目安です。
-
ライト診断
- 目安価格
- 30万円〜
- 期間
- 2〜4週間
主要文書・簡易ヒアリング・重要ギャップの抽出
-
SCS ★3 支援
- 目安価格
- 50万円〜
- 期間
- 4〜6週間
自己評価、証跡台帳、専門家確認、提出前レビュー
-
NISTレビュー
- 目安価格
- 90万円〜
- 期間
- 6〜10週間
CUI範囲、SSP/PoA&M、管理策レビュー、報告会
-
SCS★4/取引先監査
- 目安価格
- 120万円〜
- 期間
- 8〜12週間
模擬監査、技術検証準備、評価機関対応、改善計画
※正式見積りは無料相談後
※税別。脆弱性診断、オンサイト監査、海外拠点、英語報告書、評価機関としての公式評価等は別途見積り。
| 費用に影響する要素 | 確認ポイント |
|---|---|
| 対象範囲 | 拠点数、対象部署、システム数、クラウド/SaaS数、委託先数。 |
| 監査基準 | SCS、NIST SP 800-171、NIST CSF、CIS Controls、ISO/SOC 2、取引先独自様式。 |
| 証跡量 | 既存文書・ログ・設定画面・チケット・契約書の整理状況。 |
| 実査方法 | リモート、オンサイト、技術検証、英語対応、報告会回数。 |
よくある質問
初回相談では、監査目的、提出先、基準、期限、対象範囲を確認し、最短ルートの進め方を提案します。
- 取引先から独自チェックリストが来ています。対応できますか?
- 対応可能です。要求事項を統制領域へ分類し、既存証跡で回答できる項目と追加対応が必要な項目を分けます。
- SCS評価制度の★4を取得できますか?
- 公式な第三者評価・技術検証は制度上の評価機関・技術検証事業者が実施する想定です。弊社は、取得前の模擬監査、証跡整備、改善支援、評価機関対応準備を提供します。
- NIST SP 800-171はRev.2とRev.3のどちらで見ますか?
- 契約条項や取引先要求に従います。Rev.2要求の継続対応、Rev.3への先行ギャップ確認のいずれも可能です。
- 脆弱性診断も監査に含められますか?
- 必要に応じて別メニューとして含められます。監査では、診断結果がリスク評価・是正計画・証跡に反映されているかも確認します。
- 監査報告書は取引先に提出できますか?
- 提出先の様式や機密範囲に合わせて、提出版と社内詳細版を分けて作成できます。